

Vous souhaitez une adresse e-mail @ingenieros.es ?
Inscrivez-vous sur notre espace emploi et demandez votre adresse e-mail gratuite @ingenieros.es pour un usage personnel ou professionnel.
Actualités importantes
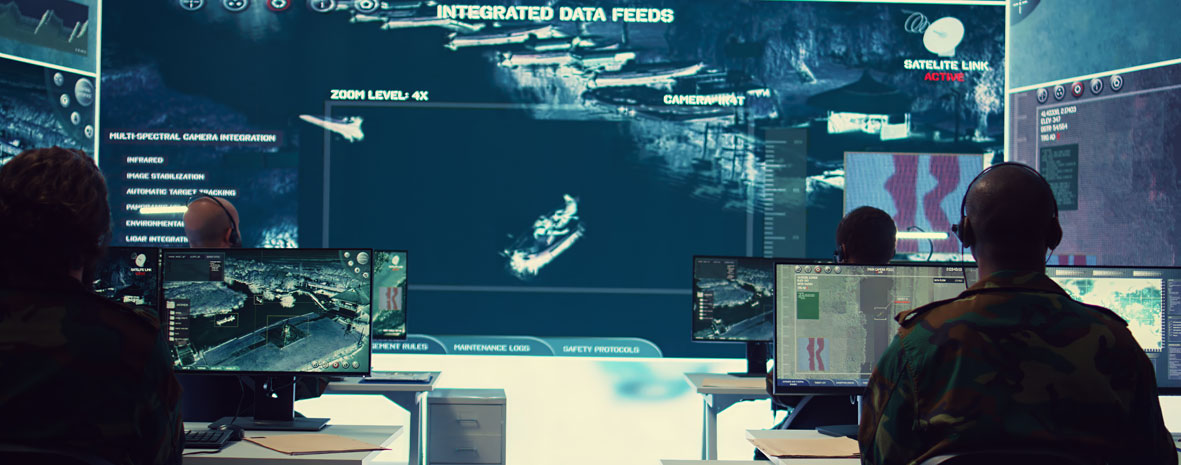


Le transport maritime connaît une transformation silencieuse: la numérisation a pénétré dans tous les domaines, depuis les systèmes de navigation et les contrôles de pont intégrés jusqu ' aux plates-formes de gestion logistique au sol. Aujourd ' hui, un grand navire dépend de réseaux internes qui relient radar, AIS, GPS, moteurs, capteurs de charge et systèmes de communication par satellite. L'automatisation facilite les itinéraires optimisés, réduit la consommation de carburant et réduit les temps dans les ports, mais élargit également la zone d'attaque.
Ainsi, ce qui était auparavant un écosystème isolé est devenu une infrastructure critique exposée au même réseau mondial qui relie des millions d'appareils. En rendant la cybersécurité beaucoup plus qu'un complément, devenant le nouveau bastion du secteur, parce que protéger l'information et l'exploitation des navires est un aspect aussi stratégique que garantir l'intégrité de la coque.
Principales menaces cybernétiques dans le secteur
En effet, l'expansion numérique de l'industrie maritime a transformé les navires et les infrastructures portuaires en de véritables systèmes d'information flottants. Cette convergence entre les technologies de l'information (IT) et les technologies opérationnelles (OT) a créé une zone d'attaque sans précédent.
Les technologies de l'information (IT) gèrent les données, les communications et les systèmes administratifs, ce qui peut avoir un impact économique, reputationnel et juridique significatif, et la technologie opérationnelle (OT) contrôle les systèmes physiques du navire - moteurs, valves, capteurs ou équipements de navigation - et les conséquences sont opérationnelles et sécuritaires, car une attaque peut avoir une incidence directe sur la navigation ou l'intégrité du navire.
De cette façon, la convergence entre les deux mondes augmente les risques: l'interconnexion des réseaux IT et OT, même temporaire, fait qu'un écart dans la première peut se propager vers la seconde. Les adversaires, qui vont des groupes criminels à la recherche du profit à des acteurs étatiques ayant des objectifs stratégiques, profitent des vulnérabilités dans les réseaux satellitaires, les systèmes de contrôle industriel et les plates-formes de gestion du fret.
Les menaces les plus critiques et les mesures défensives qui permettent de les contenir sont décrites ci-après.
1. Ransomware et logiciels malveillants ciblés
Qu'est-ce que: code malveillant cryptant des données ou inutilisant des systèmes de navigation, des moteurs ou de la gestion du fret pour exiger une rançon. Vous pouvez entrer par courrier Phishing, mises à jour logicielles manipulées ou périphériques USB.
Solutions: segmentation des réseaux IT/OT, sauvegardes immuables, détection avancée du comportement (EDR) et plans de réaction aux incidents testés par des exercices en port et à bord.
2. Spoofing et jamming GPS/AIS
Qu'est-ce que: modification ou blocage délibéré des signaux de positionnement ou d'identification automatique (AIS), ce qui peut détourner des itinéraires, provoquer des collisions ou dissimuler des mouvements illicites.
Solutions: récepteurs GNSS avec vérification d'intégrité, utilisation de signaux redondants (Galileo, GLONASS), surveillance continue des incohérences et protocoles de navigation inertielle de sauvegarde.
3. Intrusion dans les réseaux OT
Qu'est-ce que: accès non autorisé à des systèmes de contrôle industriel qui gèrent des moteurs, des vannes à carburant, des grues ou des systèmes de ballast. Il permet de manipuler des paramètres critiques jusqu'au sabotage physique.
Solutions: architectures de défense en profondeur, authentification multifactor pour opérateurs, segmentation stricte de VLAN et outils de détection des anomalies dans le trafic industriel (ICS/SCADA IDS).
4. Attaques contre la chaîne d'approvisionnement
Qu'est-ce que: engagement de logiciels, de matériel ou de services de tiers - starters, fournisseurs de maintenance, mises à jour de firmware - qui introduit des portes arrière avant que le navire ne parte.
Solutions: audit des fournisseurs, exigence de normes telles que ISO/IEC 27036, validation cryptographique des firmwares et contrats avec des clauses de cybersécurité obligatoires.
5. Vol et exfiltration de données
Qu'est-ce que: l'obtention illégale d'informations sur les itinéraires, les manifestes de chargement, les plans d'ingénierie ou les données d'équipage pour espionnage commercial ou chantage.
Solutions: cryptage de bout en bout, politiques de contrôle d'accès basées sur les rôles, surveillance de fuite d'informations (DLP) et formation continue de l'équipage aux bonnes pratiques de gestion des données.
6. Phishing et attaques de génie social
Qu'est-ce que: manipulation de l'équipage ou du personnel au sol en vue d'obtenir des documents d'identité ou d'introduire des logiciels malveillants; déguisement de messages de compagnies maritimes, d'autorités portuaires ou de fournisseurs.
Solutions: programmes de sensibilisation périodiques, simulations de phishing, authentification multifactorielle et filtres de courrier avancés avec analyse de réputation.
7. Refus de service (DDoS) dans les ports et les centres de contrôle
Qu'est-ce que: saturation de serveurs de gestion du trafic maritime ou de plates-formes logistiques, qui empêche la coordination des amarrages, des déchargements de marchandises ou des communications critiques.
Solutions: réseaux de distribution de contenu (CDN) avec atténuation des pics, pare-feu d'application (WAF), balanceurs de fret et accords de réaction rapide avec les fournisseurs de télécommunications.
Conséquences d'un manque de sécurité
Une cyberattaque qui atteint un navire ou une installation portuaire déclenche une réaction en chaîne. L'interconnexion des systèmes de navigation, de logistique et de communication transforme toute intrusion en un événement puissant. Les conséquences suivantes résument les effets les plus importants qu'un incident de ce type peut avoir sur le secteur maritime.
Arrêt opérationnel et pertes économiques: un écart peut rendre inutilisable les systèmes de contrôle, paralyser le chargement et le déchargement ou arrêter un navire en haute mer, entraînant des retards qui se traduisent par des pénalités contractuelles, des coûts de carburant et une perte de recettes de fret. Dans les grandes compagnies maritimes, un seul jour d'inactivité peut entraîner des millions de dollars de pertes directes.
Risque pour l'équipage et la charge: la manipulation de radars, de moteurs ou de systèmes de positionnement augmente la probabilité d'collisions, de blocages ou d'accidents lors d'opérations d'atterrissage, ce qui compromet l'intégrité physique de l'équipage et risque d'endommager des marchandises sensibles ou dangereuses, avec de graves conséquences humaines et économiques.
Dommages causés à l'environnement: un agresseur qui accède à des systèmes de ballast, à des vannes à combustible ou à des systèmes de commande de propulsion peut provoquer des déversements d'hydrocarbures ou de produits chimiques, ce qui entraîne des sanctions réglementaires, des coûts de nettoyage élevés et un impact durable sur la réputation de l'entreprise.
Perte et fuite d'informations critiques: la documentation des itinéraires, des manifestes de chargement, des plans d'ingénierie ou des données personnelles de l'équipage peuvent être extraits et utilisés pour espionnage industriel, fraude ou chantage, ce qui comporte des risques de concurrence déloyale et de violation de réglementations de protection des données telles que le RGPD, avec des amendes importantes.
Dépréciation de la réputation de l'entreprise: une intrusion réussie nuit à la confiance des clients, des partenaires logistiques, des assureurs et des autorités portuaires. La perception de l'insécurité peut conduire à l'annulation des contrats, à l'augmentation des primes d'assurance et à la perte de nouvelles opportunités d'affaires.
Responsabilité juridique et sanctions réglementaires: les exigences de l'OMI, de la directive européenne NIS2 ou du RGPD lui-même imposent de signaler les incidents et de démontrer les contrôles appropriés; le non-respect résulte de litiges, de sanctions économiques et d'audits qui consomment des ressources et affectent la continuité des opérations.
Impact sur la sécurité nationale: sur des navires militaires, stratégiques ou dans des ports clefs, une intrusion peut exposer des informations classifiées et compromettre des missions de défense ou des routes commerciales vitales, affaiblissant la capacité d'un pays à faire face à des crises géopolitiques.
Règles et cadres de référence
Dans le domaine réglementaire, les Requirements unifiés (UR) E26 et E27, récemment en vigueur, marquent un tournant dans la conception et la certification des navires et des équipements.
La UR E26 s'applique aux navires et définit les exigences en matière de cybersilience pour leurs systèmes OT.
La UR E27, destinée aux fabricants d'équipements, assure que les composants intégrés répondent à des normes équivalentes de sécurité numérique.
Ces deux règlements sont spécifiquement axés sur les systèmes OT, mais ils couvrent également les composants IT qui ont une intégration (permanente ou temporaire) avec eux, un phénomène de plus en plus fréquent dans les navires modernes. En créant un nouveau cadre capable de générer de nouvelles responsabilités et de nouveaux profils professionnels dans les chantiers navals, les concepteurs, les armateurs et les fabricants, qui doivent inclure des experts en cybersécurité industrielle et en gestion du risque numérique maritime.
Stratégies pour un secteur résilient
Il apparaît donc clairement que la cyberdéfense maritime exige et exige une approche globale, holistique, axée sur:
Archites segmentées: séparation stricte entre les réseaux IT (automatisation) et OT (contrôle industriel) pour contenir les intrusions.
Surveillance continue: capteurs et SIEM maritimes capables d'opérer dans des environnements à bande passante limitée.
Gestion du cycle de vie du logiciel: validation cryptographique des mises à jour et des correctifs dans les systèmes embarqués.
Formation des équipages et des chantiers navals: formation à la reconnaissance de phishing, à la gestion d'incidents et à l'application de bonnes pratiques en matière de cyberhigiene même en haute mer.
Partenariats public-privé: échange de renseignements sur les menaces entre compagnies maritimes, autorités portuaires et organismes de défense.
Tendances futures
Pour l'avenir, il est évident que le secteur progresse vers une plus grande autonomie et connectivité: réseaux 5G maritimes, capteurs IoT et systèmes intelligents à bord. Cependant, l'utilisation de " simulations de jumeau numérique " pour les attaques OT n'est pas encore réaliste. Aujourd'hui, le jumeau numérique est principalement axé sur l'entretien prédictif, l'optimisation énergétique ou l'entraînement opérationnel, et non sur la simulation de cyberattaques, dont la complexité nécessite des environnements de laboratoire et de validation physique.
D'autre part, l'IT joue également un rôle défensif en soutenant des stratégies de détection précoce, d'analyse médico-légale, d'intervention en cas d'incident et de coordination avec les autorités maritimes. Parce que le transport maritime navigue vers une ère où la protection des données, des systèmes et des communications devient le véritable gouvernail de l'industrie.
Fakoy.com pour le Cluster Maritime Français
Source
Autres actualités du secteur
Oracle acaba de emitir una alerta de seguridad para corregir la vulnerabilidad CVE-2026-91403, que afecta al componente Java Secure Socket Extension (JSSE) de versiones concretas de Oracle Java SE y GraalVM. La compañía le asigna una puntuación de 9,1 sobre 10 en CVSS 3.1. La matriz de riesgo señala que la vulnerabilidad puede explotarse por red sin autenticación y que,...
Plus d’informations
Acuerdo provisional sobre el mercado europeo de carbono El Consejo de la Unión Europea y el Parlamento Europeo alcanzaron el 20 de octubre de 2026 un acuerdo político provisional para modificar las reglas de invalidación de derechos de emisión en la Reserva de Estabilidad del Mercado (MSR), integrada en el régimen de comercio de derechos de emisión de la Unión...
Plus d’informations
El Consejo General de Colegios Oficiales de Graduados e Ingenieros Técnicos Industriales de España (COGITI) ha remitido documentación actualizada a octubre de 2026 sobre las atribuciones profesionales de los ingenieros técnicos industriales y de los graduados en Ingeniería con titulaciones habilitantes. El Colegio Oficial de Ingenieros Técnicos Industriales de Zamora ha difundido la comunicación entre sus colegiados. Los documentos toman...
Plus d’informations
Miguel Ángel Carrera, Ixone Angulo y Bebidas PepsiCo, S. L. han sido anunciados como ganadores de la primera edición de los Premios de Ingeniería e Industria de Euskadi, impulsados por el Consejo Vasco de Ingeniería Industrial, integrado por los colegios oficiales de Álava, Bizkaia y Gipuzkoa. Miguel Ángel Carrera ha sido distinguido como Ingeniero del Año por su trayectoria profesional....
Plus d’informations
El programa NAVISP impulsa técnicas de aprendizaje automático para identificar señales anómalas en sensores cuánticos destinados a posicionamiento, navegación y sincronización. Un nuevo enfoque para la navegación de precisión La Agencia Espacial Europea, a través de su programa NAVISP, impulsa el proyecto AI for Anomaly Detection in Multi-Sensor PNT, orientado a detectar comportamientos anómalos en sensores cuánticos empleados en sistemas...
Plus d’informations